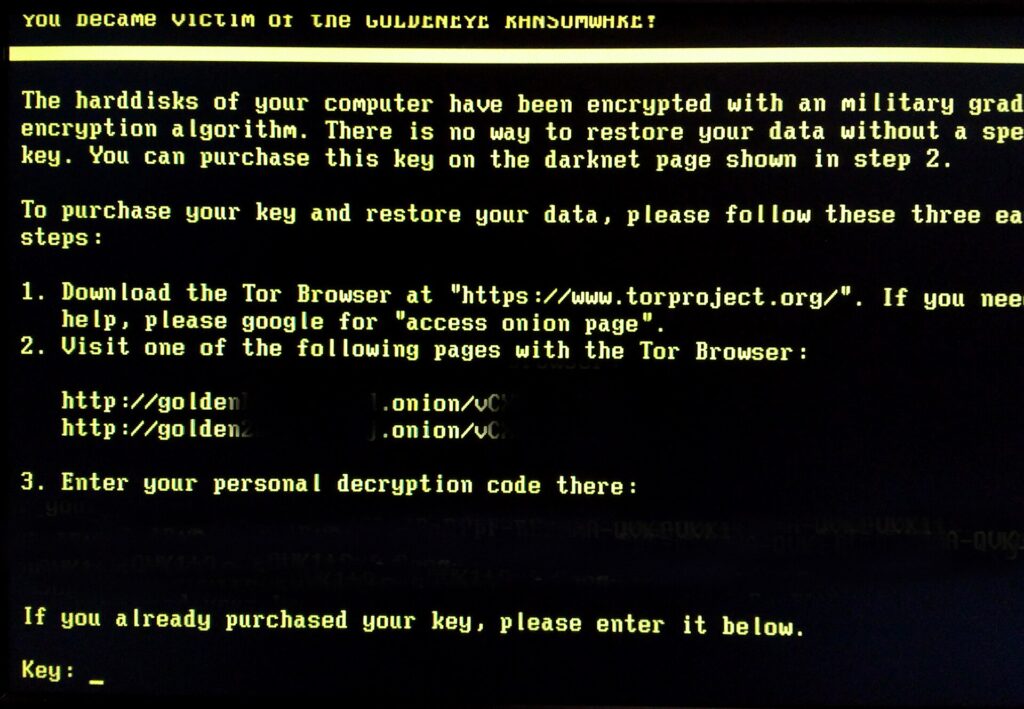
אם פעם חשבנו שכופרה היא בעיה של תאגידים ענקיים, 2026 מוכיחה בדיוק את ההפך. דווקא העסקים הקטנים והבינוניים הפכו למטרה הכי מבוקשת — והסיבה פשוטה: הם מחזיקים מידע חשוב, מתגוננים פחות, ולרוב ממהרים לשלם כדי לחזור לעבוד.
מה השתנה השנה?
שתי מגמות בולטות. הראשונה היא זינוק של עשרות אחוזים בכמות המתקפות, כשקבוצות כופרה פועלות כמעט כמו עסק מסודר — עם "שותפים" ששוכרים את התשתית ומתחלקים ברווחים. השנייה, והמטרידה יותר, היא מה שמכונה "סחיטה כפולה": התוקפים לא רק מצפינים לכם את הקבצים, אלא קודם כל גונבים אותם. כך שגם אם יש לכם גיבוי מצוין, הם עדיין מאיימים לפרסם את המידע של הלקוחות שלכם.
המשמעות חד-משמעית: גיבוי לבדו כבר לא מספיק. הוא קריטי לשחזור, אבל הוא לא מגן עליכם מפני הדלפת המידע.
איך נראית מתקפה טיפוסית
- הכול מתחיל בהודעת דוא"ל תמימה או בסיסמה חלשה שנחשפה.
- התוקף משיג דריסת רגל, מסתובב ברשת בשקט כמה ימים ואוסף מידע.
- רק אז הוא מצפין את המערכות — בדרך כלל בלילה או בסוף שבוע.
מה עושים כבר השבוע
- אימות דו-שלבי בכל מקום — במיוחד בדוא"ל, בניהול האתר ובגישה מרחוק.
- גיבוי לפי כלל 3-2-1 עם עותק אחד מנותק מהרשת, ובדיקת שחזור אמיתית פעם ברבעון.
- עדכונים שוטפים למערכת ההפעלה, לתוספים ולתוכנות.
- הרשאות מינימום — שלא כל עובד יהיה מנהל-על.
כופרה היא לא גזֵרה משמיים. רוב המתקפות מנצלות פרצות בסיסיות שאפשר לסגור בשעות ספורות של עבודה נכונה. אם לא בטוחים מאיפה להתחיל — דברו איתנו, ונעבור יחד על רשימת הבדיקה.