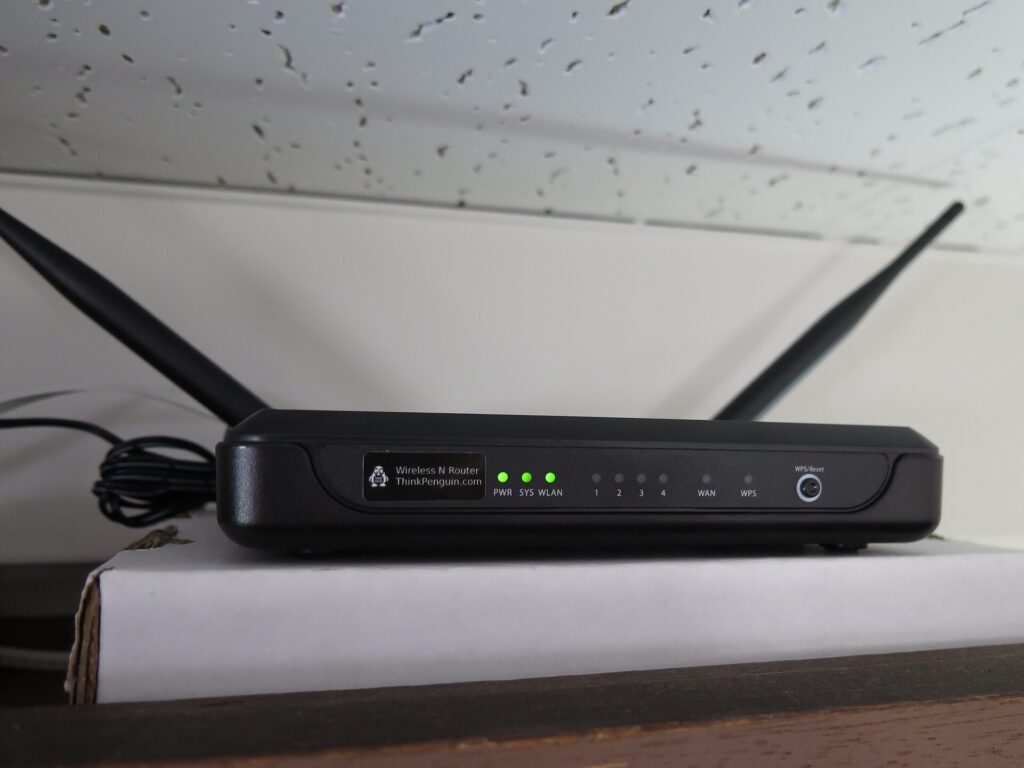
הוא יושב בפינה, מהבהב בשקט, ואף אחד במשרד לא נגע בו מאז שהטכנאי של ספק האינטרנט התקין אותו. הראוטר (הנתב) הוא אולי הרכיב הכי פחות "סקסי" ברשת של העסק – אבל הוא גם השער הראשי בין כל המחשבים, הטלפונים, המדפסות והמצלמות שלכם לבין האינטרנט. כשהשער הזה פרוץ, כל השאר חשוף.
בשנים האחרונות סוכנויות הסייבר הגדולות בעולם מתריעות שוב ושוב על אותה בעיה: נתבים ישנים, מצלמות IP עם סיסמת ברירת מחדל והתקנים "חכמים" שלא מתעדכנים – הם מטרה נוחה לתוקפים, מעבריינים ועד קבוצות במימון מדינות. במדריך הזה נעבור, בשפה פשוטה, על מה שכל עסק קטן ובינוני (וגם כל מי שעובד מהבית) צריך לבדוק ולהגדיר כבר השבוע.
למה דווקא הנתב? מה אומרות הרשויות
בפברואר 2026 פרסמה סוכנות הסייבר האמריקאית CISA את ההנחיה המחייבת BOD 26-02, שמורה לסוכנויות הפדרליות לאתר ולהסיר מהרשת "התקני קצה" שהיצרן כבר לא תומך בהם. לפי CISA, תוקפים מתמשכים מנצלים יותר ויותר התקנים כאלה, שאינם מקבלים עוד עדכוני קושחה ואבטחה – ובהגדרה של "התקני קצה" נכללים במפורש נתבים, חומות אש, מתגים, נקודות גישה אלחוטיות והתקני IoT. ההנחיה מחייבת רק גופים פדרליים, אבל CISA "ממליצה בחום" גם לארגונים אחרים לנקוט צעדים דומים.
במאי 2025 פרסם ה-FBI אזהרה ציבורית על נתבים שהגיעו לסוף חייהם (End of Life) ונפרצו באמצעות גרסאות של הבוטנט TheMoon. לפי ה-FBI, הנוזקה הזו לא צריכה סיסמה כדי להדביק נתב: היא סורקת פורטים פתוחים ומנצלת חולשות, והגרסה החדשה נמצאה על נתבים שבהם ניהול מרחוק היה מופעל. הנתבים הפרוצים הפכו ל"פרוקסי" – תחנת ממסר שעבריינים משתמשים בה כדי להסתיר את זהותם. במילים אחרות: הפעילות הפלילית של מישהו אחר עלולה לצאת לאינטרנט דרך כתובת ה-IP של העסק שלכם.
וזה לא רק פשיעה. כבר בינואר 2024 פרסמו CISA וה-FBI התרעה ליצרני נתבים למשרדים קטנים ולבית (SOHO), שבה הם מסבירים שקבוצת Volt Typhoon, המיוחסת לסין, מנצלת פגמים בממשקי הניהול של נתבים כאלה. הסוכנויות קראו ליצרנים לבטל את הפגמים כבר בשלב התכנון, להפוך עדכונים לאוטומטיים ולהגביל את ממשק הניהול לצד הרשת הפנימית (LAN).
והמצב בישראל: מצלמות ביתיות ועסקיות
במרץ 2022 התריע מערך הסייבר הלאומי שכ-66,000 מצלמות ביתיות ומצלמות אבטחה בישראל נמצאו חשופות להשתלטות מרחוק – בגלל שסיסמת ברירת המחדל של היצרן לא הוחלפה. לפי המערך, יש שלוש דרכים עיקריות לפרוץ למצלמה:
- שימוש בסיסמת ברירת מחדל או בתוכנה שמנחשת את הסיסמה.
- חדירה לרשת ה-Wi-Fi (למשל בניחוש הסיסמה) ומשם "דילוג" למצלמה.
- ניצול חולשות במצלמות שלא קיבלו עדכוני תוכנה.
שימו לב שבשתיים מתוך שלוש הדרכים, הנתב והרשת האלחוטית הם חלק מהבעיה. לכן אבטחת המצלמות ואבטחת הנתב הן בעצם אותה משימה.
שלב 1: מיפוי – מה בכלל מחובר אצלכם?
אי אפשר להגן על מה שלא יודעים שקיים. הצעד הראשון שגם CISA דורשת מהסוכנויות הפדרליות הוא מלאי (Inventory). בעסק קטן זה יכול להיות גיליון פשוט:
- רשמו כל התקן רשת: נתב, נקודות גישה, מתגים, מצלמות ו-NVR/DVR, מדפסות, מערכות אזעקה ובקרת כניסה, טלוויזיות חכמות.
- לכל התקן רשמו יצרן, דגם, גרסת קושחה ומי מתחזק אותו (אתם, ספק האינטרנט, חברת המצלמות).
- בדקו באתר היצרן אם הדגם עדיין נתמך ומתי מסתיימת התמיכה. לפי ה-FBI, נתבים מ-2010 ומטה כנראה כבר לא מקבלים עדכוני תוכנה.
- סמנו התקן שאינו נתמך עוד כ"להחלפה" – ותקצבו את ההחלפה. התקן שלא מקבל עדכוני אבטחה לא ייעשה בטוח יותר עם הזמן.
שלב 2: הגדרות חובה בנתב
CISA מפרטת סט מינימלי של הגדרות שכל נתב צריך. היכנסו לממשק הניהול (הכתובת מופיעה בדרך כלל על מדבקה בגב הנתב או במדריך היצרן) ועברו על הרשימה:
- החליפו את שם המשתמש והסיסמה של ממשק הניהול. פרטי ברירת המחדל של דגמים רבים זמינים לכל אחד ברשת. ה-FBI ממליץ על סיסמה ייחודית ואקראית באורך 16 עד 64 תווים, ועל ביטול "רמזים" לסיסמה. מערך הסייבר מוסיף: שתי סיסמאות נפרדות – אחת לניהול הנתב ואחת לרשת ה-Wi-Fi.
- עדכנו קושחה. בדקו אם יש גרסה חדשה, ואם הנתב תומך בעדכון אוטומטי – הפעילו אותו.
- כבו ניהול מרחוק (Remote Management). זו בדיוק ההגדרה שדרכה TheMoon נכנסה. בלי ניהול מרחוק, תוקף צריך קודם להיות מחובר לרשת שלכם.
- הצפנה חזקה ל-Wi-Fi. לפי CISA, רק WPA3 Personal או WPA2 עם AES נחשבות בטוחות. אם הנתב מציע רק WEP, WPA או WPA2-TKIP – הגיע הזמן לבקש מהספק נתב חדש או לקנות אחד.
- סיסמת Wi-Fi ארוכה. CISA מציעה משפט סיסמה של 5–7 מילים לא קשורות, לפחות 16 תווים, שלא משמש לשום חשבון אחר.
- כבו WPS ו-UPnP. WPS מגדיל את הסיכוי לגישה לא מורשית לרשת. UPnP מאפשר להתקנים לפתוח לעצמם "חורים" בנתב, ותוקפים יכולים לנצל אותו כדי להפיץ נוזקות ולשלוט בהתקנים מרחוק. אם התקן מסוים צריך UPnP כדי להתחבר בפעם הראשונה – הפעילו לזמן ההתקנה וכבו מיד אחר כך.
- שנו את שם הרשת (SSID). שם ברירת המחדל מסגיר את הדגם, ומכאן את החולשות הידועות שלו. גם אל תכניסו לשם פרטים מזהים כמו שם העסק או הכתובת.
- ודאו שחומת האש של הנתב פעילה, כפי שממליץ מערך הסייבר.
- שימו את הנתב במקום מוגן פיזית. מי שיש לו גישה פיזית יכול לבצע איפוס למצב יצרן ולהתחבר עם הפרטים שעל המדבקה.
שלב 3: הפרדת רשתות – אורחים ו"דברים" בנפרד
CISA ממליצה להפעיל רשת אורחים (Guest) אם הנתב תומך בכך, כדי שאורחים ולקוחות לא יתחברו לאותה רשת שבה נמצאים מחשבי העסק. מערך הסייבר הולך צעד נוסף לגבי מצלמות: לחבר אותן בכבל ולא ב-Wi-Fi כשאפשר, או אפילו להגדיר עבורן נתב נפרד.
בפועל, בעסק קטן אפשר לחשוב על שלוש "קבוצות":
- רשת העבודה – מחשבים ושרתים של העסק.
- רשת ההתקנים – מצלמות, מערכות אזעקה, טלוויזיות וכל מה שמגיע עם אפליקציה.
- רשת האורחים – לקוחות, ספקים וטלפונים פרטיים.
כך, גם אם מצלמה זולה נפרצה, הדרך ממנה אל קובצי הנהלת החשבונות ארוכה וקשה הרבה יותר. אם הנתב הנוכחי לא תומך בהפרדה כזו – זו עוד סיבה טובה לשדרג.
שלב 4: מצלמות IP ו-IoT – לפני הקנייה ואחריה
מערך הסייבר פרסם רשימה מעשית. לפני רכישה כדאי לבדוק:
- מוניטין של הספק והדגם, ושיש למי לפנות בישראל במקרה תקלה.
- האם המצלמה תומכת באימות דו־שלבי באפליקציה ומקבלת עדכוני אבטחה מהיצרן.
- מה תאריך סיום התמיכה של היצרן במוצר.
- שהאפליקציה זמינה בחנות הרשמית (Google Play / App Store) ולא רק כהורדה מאתר.
- היכן נשמרות ההקלטות ולכמה זמן.
ואחרי ההתקנה:
- החליפו את סיסמת ברירת המחדל בסיסמה ייחודית – ואל תמסרו אותה לאף אחד, גם לא לטכנאי.
- עדכנו תוכנה באופן קבוע, ועדיף אוטומטית.
- הגבילו גישה למצלמה, למשל רק מכתובות IP מוגדרות.
- הפעילו אימות דו־שלבי (2FA/MFA) אם יש.
- אחרי כל ביקור של טכנאי או שדרוג – ודאו שההגדרות והסיסמאות לא חזרו לברירת מחדל.
- התקינו רק תוכנה של יצרן המצלמה, והציבו מצלמות במקומות שבהם פריצה לא תפגע בפרטיות של עובדים או לקוחות.
איך יודעים שמשהו לא בסדר?
לפי ה-FBI, סימנים לנתב פרוץ עשויים לכלול התחממות חריגה, בעיות קישוריות ושינויים בהגדרות שמנהל הרשת לא מזהה. מערך הסייבר מונה סימנים במצלמות: רעשים מוזרים, נורית שדולקת בלי שהפעלתם, מצלמה שזזה לבד או סיסמה שהשתנתה.
מה עושים?
- מנתקים את ההתקן החשוד מהאינטרנט.
- מעדכנים קושחה לגרסה האחרונה.
- מחליפים סיסמאות – גם בהתקן וגם בנתב – ומבצעים אתחול.
- אם הנתב כבר לא נתמך – מחליפים אותו, לא "מתקנים".
- מדווחים: בישראל, למוקד 119 של מערך הסייבר הלאומי, ובמקרה הצורך גם ליצרן ולמשטרה.
צ'קליסט מהיר לעסק
- יש רשימה מעודכנת של כל התקני הרשת, כולל תאריך סוף תמיכה.
- אין בעסק נתב או מצלמה שלא מקבלים עדכוני אבטחה.
- סיסמאות ברירת מחדל הוחלפו בכל ההתקנים.
- ניהול מרחוק, WPS ו-UPnP כבויים.
- Wi-Fi מוצפן ב-WPA3 או WPA2-AES.
- אורחים ומצלמות ברשת נפרדת מרשת העבודה.
- יש תזכורת רבעונית לבדוק עדכוני קושחה.
שורה תחתונה
אבטחת הנתב והמצלמות לא דורשת תקציב של ארגון גדול – רובה היא שעה של עבודה בממשק הניהול, ומעט משמעת בהמשך. ההחלטה החשובה ביותר היא גם הפשוטה ביותר: התקן שהיצרן הפסיק לעדכן צריך לצאת מהרשת. אם אתם לא בטוחים מה מחובר אצלכם או איך מגדירים הפרדת רשתות, זה בדיוק הזמן לבקש עזרה מאיש מקצוע – לפני שמישהו אחר ישתמש בנתב שלכם במקומכם.
מקורות
- FBI / IC3 – Cyber Criminal Proxy Services Exploiting End of Life Routers (מאי 2025)
- CISA – BOD 26-02: Mitigating Risk From End-of-Support Edge Devices (פברואר 2026)
- CISA ו-FBI – Secure by Design Alert לנתבי SOHO (ינואר 2024)
- CISA – Securing Your Home Wi-Fi
- מערך הסייבר הלאומי – המלצות הגנה בעת שימוש במצלמות ביתיות
- Israel Defense – מערך הסייבר מתריע: כ-66,000 מצלמות ביתיות ואבטחה בישראל חשופות לפריצה