אם ה-Flipper Zero הוא "הכוכב הכתום" של עולם הסייבר, ל-LilyGO אין כוכב אחד. יש לה משפחה שלמה של לוחות ומכשירים קטנים וזולים, שרובם עולים פחות מארוחה במסעדה. בשנתיים האחרונות הם הפכו לפופולריים מאוד גם אצל חוקרי אבטחה וגם אצל מי שפחות רוצים בטובתכם. בכתבה הזו נסביר מה החברה מייצרת, אילו רכיבים אפשר לחבר למכשירים, איך משתמשים בהם להגנה, מה תוקף יכול לעשות איתם נגד ארגון, ואיך מתגוננים מפני זה.
הערה חשובה: הכתבה נועדה להעלות מודעות ולעזור לארגונים להתגונן. היא לא מדריך תקיפה. שימוש בכלים כאלה נגד מערכות, רשתות או מכשירים שאינם שלכם, בלי אישור מפורש בכתב, הוא עבירה על החוק. בישראל זה כולל, בין השאר, את חוק המחשבים. גם שיבוש תדרים (Jamming) אסור.
מי זו LilyGO?
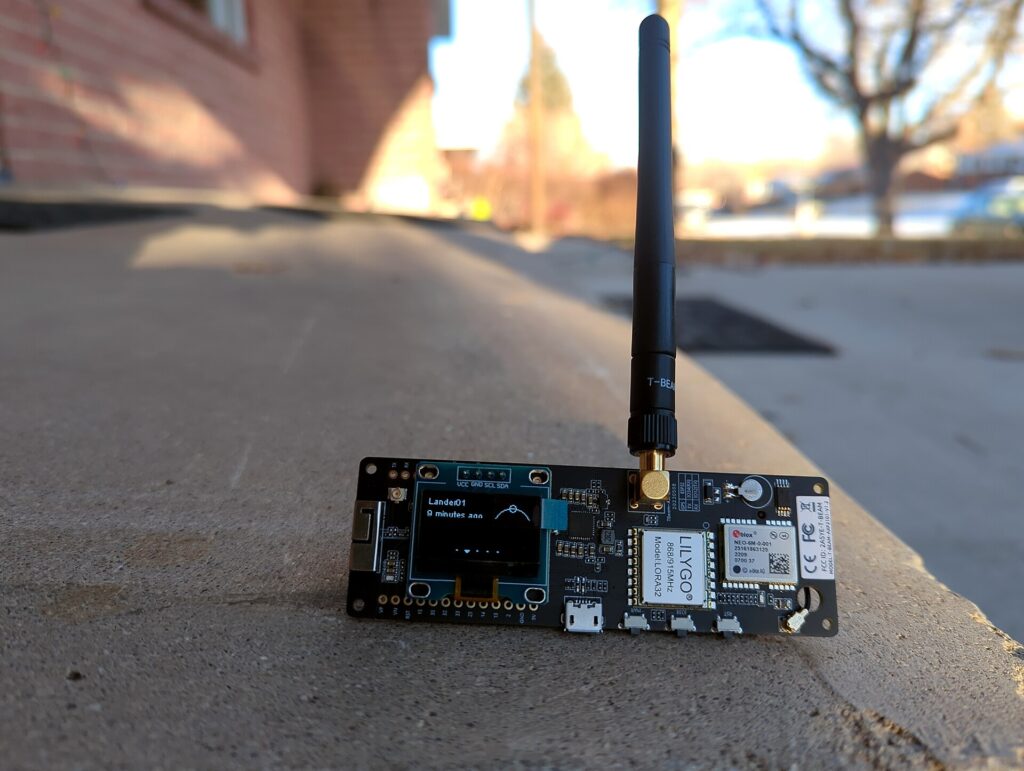
מאחורי המותג LilyGO (שנקרא בעבר גם TTGO) עומדת חברת Shenzhen Xinyuan Electronic Technology מהעיר שנז'ן שבסין. החברה מגדירה את עצמה כיצרנית של חומרה בקוד פתוח: לוחות פיתוח, מודולי IoT וערכות לימוד. רוב המוצרים שלה מבוססים על שבבי ESP32 של Espressif, שבבים זולים שכוללים Wi-Fi ו-Bluetooth מובנים. לכן יש סביב החברה קהילה ענקית של מפתחים שכותבים לה קושחות (Firmware) חלופיות.
המכשירים עצמם אינם "כלי פריצה". הם מחשבים זעירים עם מסך, סוללה ורכיבי רדיו. מה שקובע מה הם עושים הוא הקושחה שמתקינים עליהם. אותו מכשיר בדיוק יכול לשמש כמכשיר קשר לשעת חירום, כחיישן מזג אוויר או ככלי לבדיקות חדירה.
הדגמים שכדאי להכיר
- T-Embed CC1101: הדגם שהכי מזוהה עם עולם האבטחה. מעבד ESP32-S3, מסך צבעוני ובקר סיבובי (Rotary encoder). בתוכו משדר-מקלט CC1101 לתדרים הנמוכים (Sub-GHz: תחומי 315, 433 ו-868/915 מגה-הרץ), קורא NFC מסוג PN532 לכרטיסי 13.56 מגה-הרץ, שולח ומקלט אינפרה-אדום, חריץ microSD וסוללה של 1,300mAh. יש בו גם מחבר הרחבה לרכיבים נוספים.
- T-Dongle S3: מכשיר שנראה בדיוק כמו "דיסק און קי", עם מסך זעיר וחריץ microSD. הוא עולה כ-15 דולר. מכיוון שהשבב תומך ב-USB, הוא יכול להציג את עצמו למחשב כמקלדת, ככונן או כמתאם רשת. זו בדיוק הסיבה שהוא מעניין גם תוקפים.
- T-Deck / T-Deck Plus / T-Deck Pro: מחשב כף-יד עם מקלדת QWERTY, מסך ומודול LoRa, כלומר רדיו לטווח ארוך בהספק נמוך. בגרסת ה-Plus יש גם GPS. הוא מגיע עם קושחת Meshtastic מותקנת, ומשמש בעיקר כמכשיר קשר שלא תלוי בסלולר.
- T-LoRa Pager: "ביפר" מודרני שיצא ב-2025. ESP32-S3, רדיו LoRa מסוג SX1262, שבב NFC מתקדם (ST25R3916), GPS, מקלדת ומסך. מחירו כ-100 דולר.
- T-Beam, LoRa32, T-Echo ו-T-Watch S3: לוחות LoRa עם GPS, מכשירים עם מסך דיו אלקטרוני, ושעון חכם הניתן לתכנות. כולם נתמכים ב-Meshtastic.
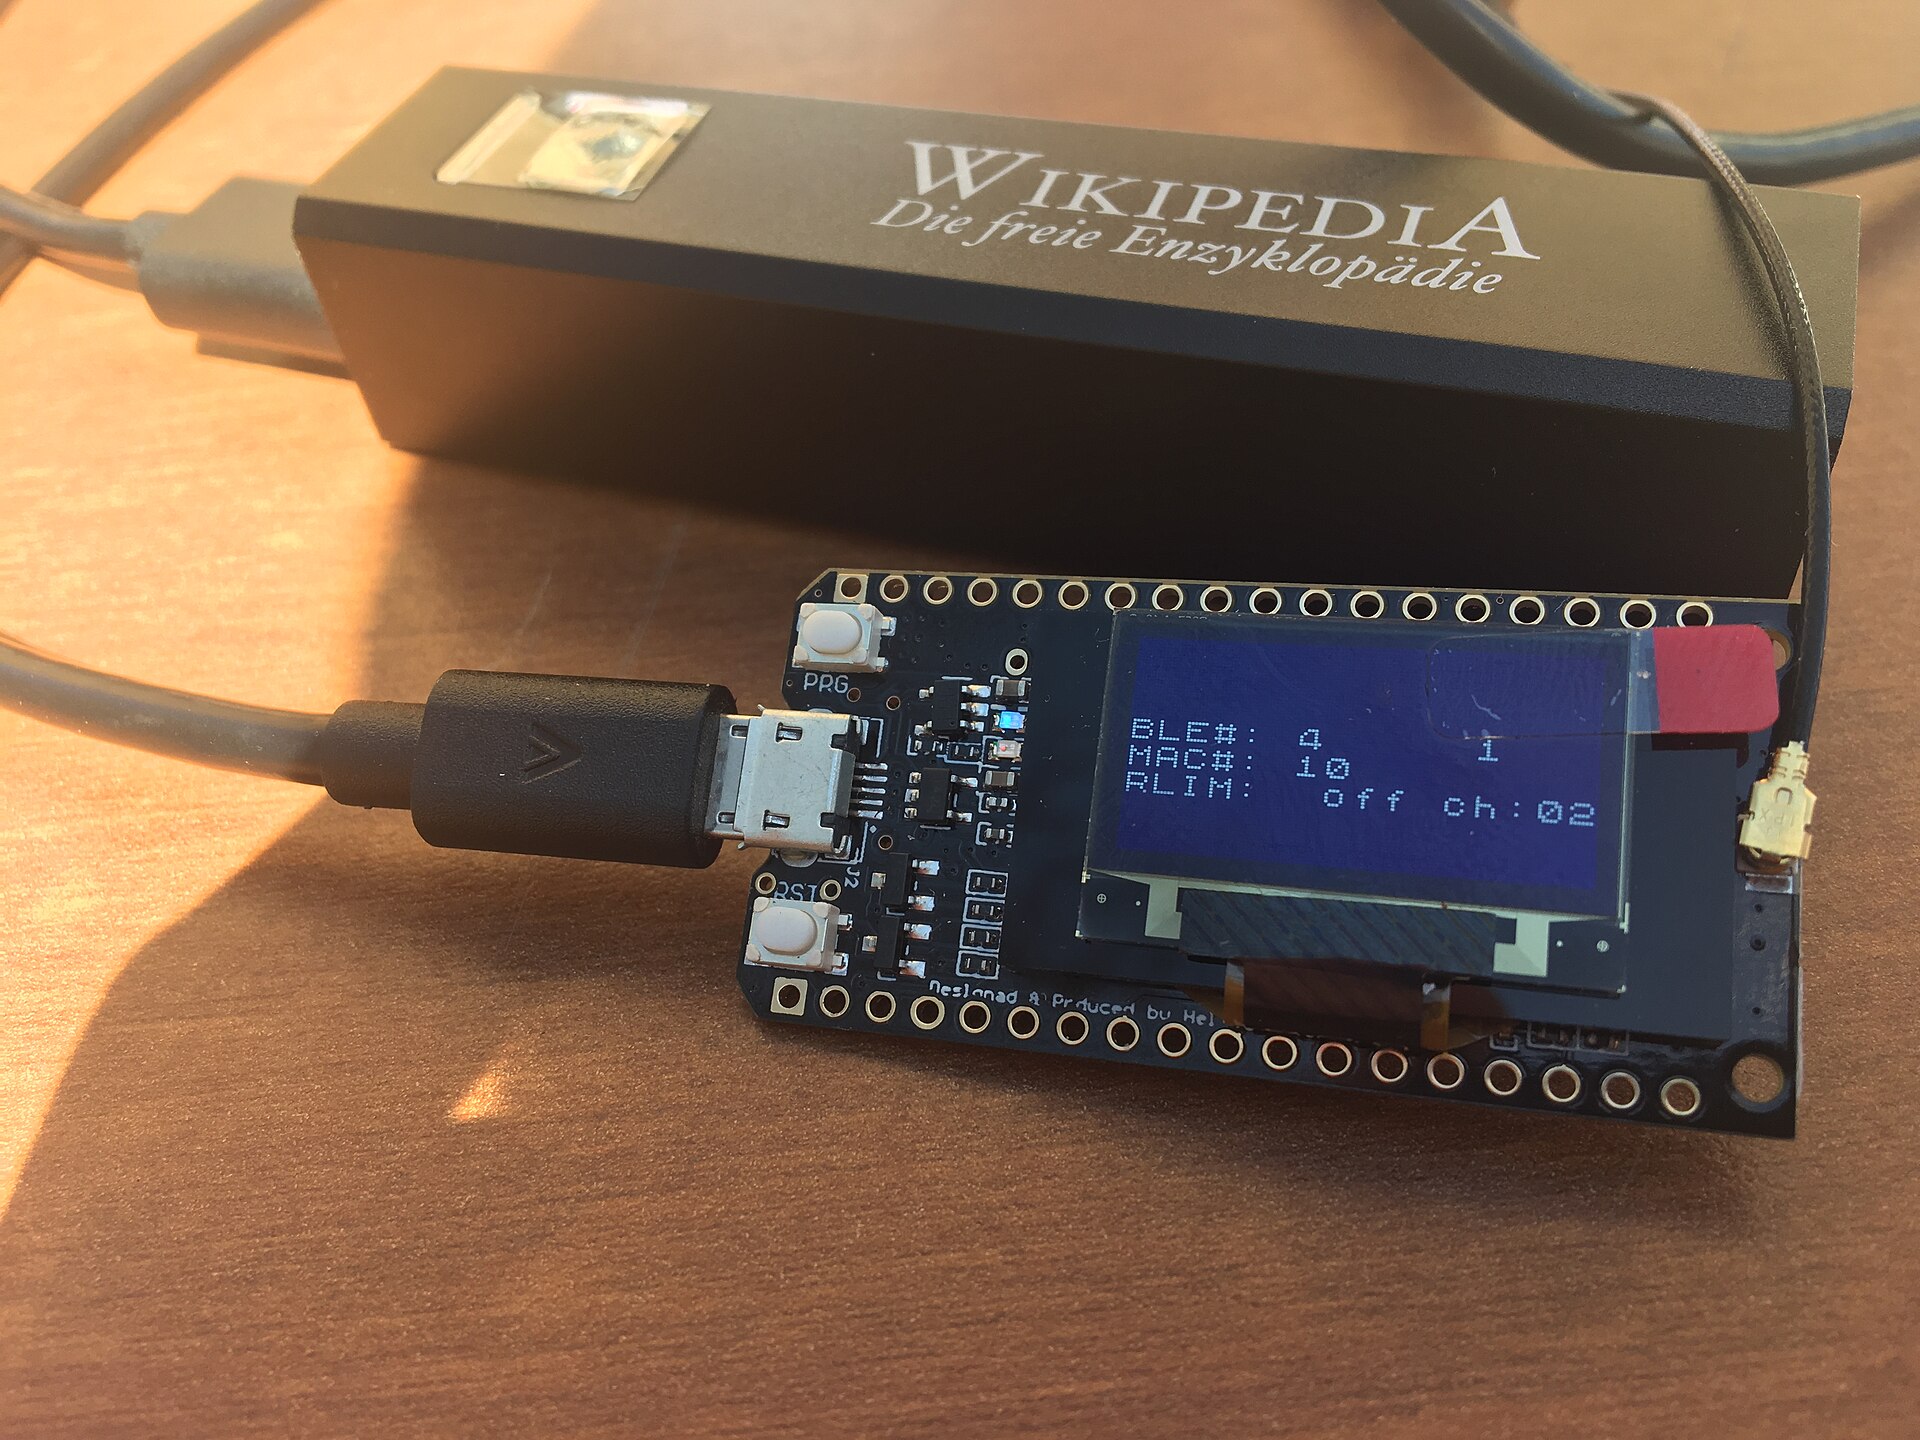
מה אפשר לחבר?
חלק מהקסם הוא במודולריות. באמצעות מחברי ההרחבה (GPIO/I2C/SPI) אפשר להוסיף, בין השאר:
- מודול NRF24: רדיו 2.4GHz שמשמש לתקשורת עם עכברים, מקלדות אלחוטיות וחיישנים.
- מודולי CC1101 או 433MHz נוספים, לעבודה בכמה תדרים במקביל.
- קוראי RFID/NFC חיצוניים, כמו PN532 או קוראים ייעודיים לכרטיסי 125kHz (שה-T-Embed לא תומך בהם מובנית).
- מודול GPS, לרישום מיקום בסקרי רשתות (Wardriving).
- אנטנות חיצוניות, שמגדילות משמעותית את הטווח (בדגמים שיש להם מחבר SMA).
- חיישנים (טמפרטורה, תנועה, איכות אוויר), לשימושי IoT רגילים לגמרי.
הקושחות שהופכות אותם לכלי אבטחה
שלושה פרויקטים בקוד פתוח אחראים לרוב ה"באז":
- Bruce: קושחה שהמפתחים שלה מגדירים במפורש ככלי ל-Red Team ולבדיקות אבטחה מורשות בלבד. היא תומכת ב-T-Embed, T-Deck, T-Display-S3, T-Watch-S3 ו-T-LoRa Pager, ומרכזת כלים לבדיקת Wi-Fi, Bluetooth, תדרי Sub-GHz, NFC/RFID, אינפרה-אדום ו-BadUSB. בספטמבר 2025 נוספה לה יכולת להקליט אותות רדיו בפורמט גולמי (RAW). לפי Red Hot Cyber, היכולת הזו הופכת ניתוח של מערכות "קוד מתגלגל" (Rolling code) לנגיש הרבה יותר, דבר שבעבר דרש ציוד יקר.
- ESP32 Marauder: חבילת כלים לניטור ולבדיקה של רשתות Wi-Fi ו-Bluetooth. היא כוללת גם יכולות הגנתיות, כמו זיהוי של מתקפות ניתוק.
- Meshtastic: קושחה לרשת תקשורת מבוזרת (Mesh) על גבי LoRa. מכשירים מעבירים ביניהם הודעות מוצפנות בלי סלולר ובלי אינטרנט. זה שימוש אזרחי והגנתי במהותו.
בצד ההגנה: איך מקצוענים משתמשים בהם
כשמשתמשים בהם נכון, המכשירים האלה הם כלי עבודה מצוין לצוותי אבטחה, ובמחיר שמאפשר לכל ארגון להחזיק כמה:
- סקר רשתות אלחוטיות: מיפוי של כל רשתות ה-Wi-Fi באזור המשרד, איתור נקודות גישה לא מורשות (Rogue AP) שעובד חיבר "רק לרגע", וזיהוי רשתות שמשתמשות בהצפנה חלשה.
- "קנרית" אלחוטית: הצבה של מכשיר ESP32 קבוע כחיישן פסיבי שמאזין לאוויר ומתריע על דפוסים חשודים. דוגמאות: גל של הודעות ניתוק, רשת פתוחה שמתחזה לרשת הארגונית (Evil Twin), ירידה פתאומית ברמת ההצפנה של רשת מוכרת או הצפה של רשתות חדשות. ב-2026 פורסמו כמה פרויקטים פתוחים בדיוק לזה. חשוב לזכור שהם לא מחליפים מערכת WIPS ארגונית, ושהם מכסים רק את תחום 2.4GHz.
- ביקורת בקרת כניסה: בדיקה אם תגי העובדים מבוססים על טכנולוגיה מיושנת שניתן להעתיק, והמחשה של הסיכון להנהלה.
- בדיקת התקני IoT ו-OT: בדיקה אם שלטים, חיישנים, שערים ומערכות אזעקה מתקשרים בלי הצפנה, ואם אפשר "לשחזר" את הפקודות שלהם.
- תרגילי Red Team ומודעות: בדיקה מבוקרת של מדיניות ה-USB בארגון, ושל השאלה אם העובדים ישימו לב ל"דיסק און קי" שנשכח בחניה.
- תקשורת חירום: רשת Meshtastic פרטית בין מבני הארגון, שממשיכה לעבוד גם כשהסלולר והאינטרנט קורסים. זה רלוונטי במיוחד בישראל.
מה תוקף יכול לעשות איתם נגד ארגון
כאן חשוב לדבר בגובה העיניים: מה שהופך את המכשירים לאטרקטיביים לחוקרים הוא גם מה שמושך תוקפים. הם זולים, קטנים, נראים תמימים לגמרי, ואפשר להשאיר אותם בשטח. אלה הסיכונים המרכזיים, ברמת עיקרון:
- הזרקת הקשות (BadUSB): מכשיר בצורת דיסק און קי, כמו T-Dongle S3, מזדהה מול המחשב כמקלדת ו"מקליד" פקודות בתוך שניות. מכיוון שמערכת ההפעלה סומכת על מקלדות, האנטי-וירוס לא תמיד יעצור את זה. התרחיש הקלאסי: מכשיר שמחובר למחשב לא נעול בעמדת קבלה, או "מתנה" שנשלחת לעובד בדואר.
- שתל ברשת: המכשיר יכול להתחזות למתאם רשת או לנקודת גישה, ולשמש "דלת אחורית" אלחוטית שמחוברת פיזית לעמדה בתוך הארגון.
- רשת מתחזה ו"פורטל" לגניבת סיסמאות: הקמה של רשת Wi-Fi בשם מוכר ("Guest" של החברה, או רשת בית קפה) עם דף התחברות מזויף שגונב פרטי כניסה.
- ניתוק עובדים מה-Wi-Fi: שליחת הודעות ניתוק מזויפות שמשבשות את הרשת, ולפעמים "דוחפות" משתמשים להתחבר לרשת המתחזה.
- העתקת תגי כניסה: כרטיסי קרבה ישנים בתדר 125kHz, וגם כרטיסי MIFARE Classic, אפשר לקרוא ולשכפל. את החולשה של MIFARE Classic מכירים כבר שנים, ומומחים ממליצים להחליף אותם. תוקף שעומד ליד עובד במעלית יכול לצאת עם "עותק" של התג שלו.
- שחזור אותות רדיו: שערי חניה, מחסומים, מערכות אזעקה וחיישנים שמשתמשים ב"קוד קבוע" חשופים להקלטה ולשידור חוזר. מערכות עם קוד מתגלגל עמידות יותר, אבל מימושים חלשים או ישנים עדיין פגיעים.
- הצפת Bluetooth: שליחה של אלפי בקשות התאמה מזויפות שמציפות טלפונים בהתראות. ב-2023 התקפה כזו גרמה לאייפונים לקפוא ולהיכבות, עד ש-Apple תיקנה את זה ב-iOS 17.2. גם היום היא יכולה לשמש להטרדה ולהסחת דעת.
- מקלדות ועכברים אלחוטיים ישנים: עם מודול NRF24 אפשר לתקוף דגמים ישנים שהתקשורת שלהם לא מוצפנת כראוי (משפחת החולשות שנקראת MouseJack).
- שיבוש: חסימה של תדרים כמו 433MHz יכולה לנטרל חיישנים אלחוטיים של מערכת אזעקה. זה לא חוקי בעליל, אבל מבחינת תוקף זה עובד.
וחשוב לא פחות, מה הם לא עושים: הם לא "פורצים כל רכב" ולא "פותחים כל דלת". ב-2024 הודיעה ממשלת קנדה שתאסור מכשירים מסוג Flipper Zero במסגרת המאבק בגניבות רכב. כעבור כחודש היא חזרה בה וצמצמה את הצעד לשימושים לא חוקיים בלבד. הסיבה: רכבים מודרניים משתמשים בקוד מתגלגל, וגנבים בפועל משתמשים בציוד אחר (מגברי ממסר, Relay). המסקנה לארגונים: הסיכון האמיתי הוא טכנולוגיות מיושנות, לא "מכשיר-על".
איך מתגוננים: רשימת צעדים לארגון
1. USB וציוד היקפי
- להפעיל בקרת התקנים (Device Control) במערכת ה-EDR או במדיניות של Windows/Intune: לחסום כוננים ניידים, ולאשר מקלדות ועכברים רק לפי רשימה מאושרת.
- להגדיר נעילת מסך אוטומטית קצרה ולחנך עובדים לנעול (Win+L) בכל פעם שהם קמים.
- להגביל הרשאות מנהל ולהפעיל ניטור על PowerShell ושורת הפקודה. רוב הזרקות ההקשות מנסות להריץ בדיוק אותם.
- במקומות רגישים (קבלה, עמדות קיוסק): לחסום פיזית יציאות USB פנויות.
2. Wi-Fi
- לעבור ל-WPA3, או לפחות להפעיל PMF (802.11w). התקן הזה מגן על הודעות הניהול של הרשת מפני זיוף, וכך מנטרל את רוב מתקפות הניתוק. ב-WPA3 הוא חובה.
- להשתמש ב-WPA2/3-Enterprise עם תעודות (802.1X/EAP-TLS) במקום סיסמה משותפת, ולהגדיר את המחשבים לבדוק את תעודת השרת. כך רשת מתחזה לא תצליח "לקצור" פרטי כניסה.
- להפעיל WIPS, כלומר זיהוי של נקודות גישה זרות ורשתות מתחזות. הרכיב הזה קיים ברוב בקרי ה-Wi-Fi הארגוניים.
- להפריד את רשת האורחים ואת רשת ה-IoT מהרשת הארגונית.
3. בקרת כניסה פיזית
- להחליף כרטיסי 125kHz ו-MIFARE Classic בכרטיסים מוצפנים כמו MIFARE DESFire EV2/EV3. אפשר לעשות את זה בהדרגה, עם קוראים שתומכים בשתי הטכנולוגיות בתקופת המעבר.
- להוסיף אימות נוסף (קוד או ביומטרי) באזורים רגישים כמו חדר שרתים.
- לחלק לעובדים שרוולי מיגון RFID לתגים, ולנטר ביומן המערכת כניסות חריגות (אותו תג בשני מקומות, שעות לא שגרתיות).
4. רדיו, IoT ומערכות מבנה
- לוודא ששלטי חניה, מחסומים ואזעקות משתמשים בקוד מתגלגל מודרני ולא בקוד קבוע.
- לבחור מערכות אזעקה עם זיהוי שיבוש (Jamming detection) ועם גיבוי קווי או סלולרי.
- להחליף מקלדות ועכברים אלחוטיים ישנים בדגמים עם הצפנה מודרנית, או בדגמי Bluetooth עדכניים.
5. אנשים ונהלים
- לקבוע נוהל ברור: לא מחברים התקן שלא קיבלתם מה-IT, גם אם הוא נראה כמו דיסק און קי רגיל או מתנה מספק.
- לתדרך את צוות הקבלה והאבטחה לשים לב למכשירים "שנשכחו", ולמבקרים שמסתובבים עם מכשירים קטנים ליד עמדות ועובדים.
- לעדכן מכשירים ניידים. הצפת ה-Bluetooth נגד אייפונים, למשל, נחסמה בעדכון תוכנה.
- לבצע בדיקת חדירה פיזית ואלחוטית מורשית לפחות פעם בשנה. עדיף לגלות את הפרצה בעצמכם מאשר מתוקף.
שורה תחתונה
LilyGO לא המציאה שום יכולת תקיפה חדשה. היא פשוט הנגישה אותה. מה שפעם דרש ציוד של אלפי שקלים זמין היום ב-15 עד 100 דולר, עם קושחה מוכנה וקהילה גדולה. לארגונים זו בשורה כפולה: מצד אחד, כל צוות IT יכול להחזיק ערכת בדיקות זולה ולבדוק את עצמו. מצד שני, ההנחה ש"אף אחד לא יטרח" כבר לא תקפה. הצעדים החשובים ביותר פשוטים יחסית: לנעול ולנטר את יציאות ה-USB, לעבור ל-WPA3 עם PMF, ולהחליף את תגי הכניסה הישנים.
מקורות
- T-Embed CC1101 – מפרט רשמי (GitHub)
- Bruce Firmware (GitHub)
- Red Hot Cyber – Bruce ומחקר קוד מתגלגל
- CNX Software – T-Dongle S3
- CNX Software – T-LoRa Pager
- Meshtastic – מכשירי LilyGO נתמכים
- Espressif – אבטחת Wi-Fi ו-PMF
- ZMI – למה להחליף 125kHz ו-MIFARE Classic
- Malwarebytes – קנדה וה-Flipper Zero
- 9to5Mac – iOS 17.2 חוסם הצפת Bluetooth
- SimeonOnSecurity – ESP32 WiFi Canary