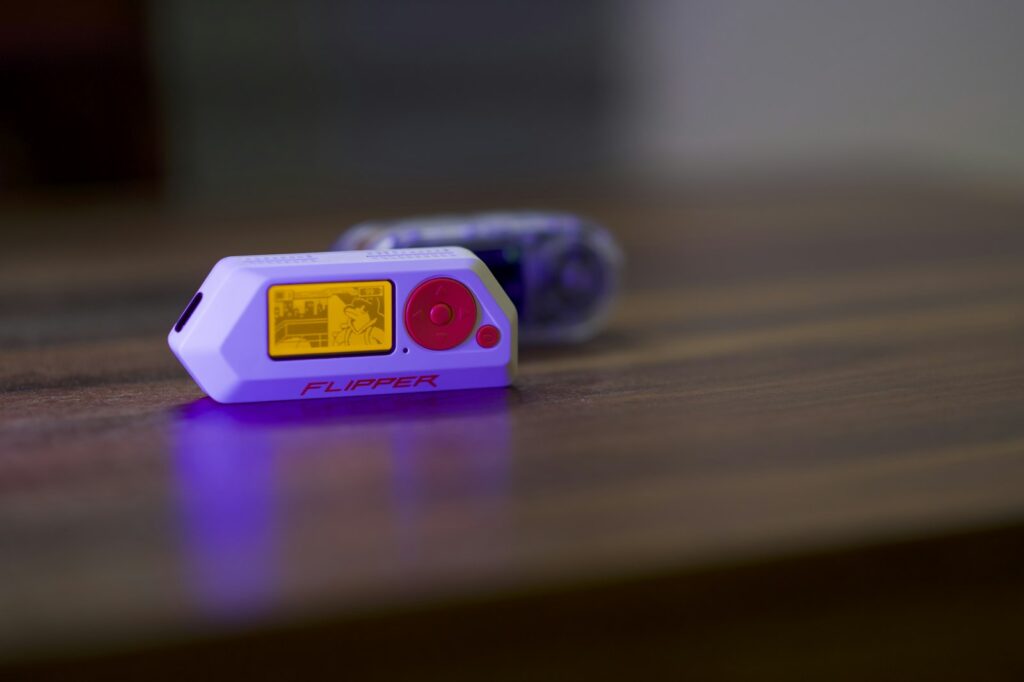
יש מכשיר קטן בצבע כתום שהפך בשנים האחרונות לכוכב אמיתי בעולם אבטחת המידע — ה-Flipper Zero. ולאחרונה הגיעה בשורה גדולה: החברה שמאחוריו חשפה את ה-Flipper One החדש. אז מה הכלים האלה עושים, ואיך הם עוזרים למומחי אבטחה לעשות את העבודה שלהם טוב יותר? ריכזנו לכם סקירה מקיפה.
הערה חשובה מראש: הכלים האלה נועדו למחקר ולבדיקות מורשות בלבד. שימוש בהם נגד מערכות שאינן שלכם, וללא אישור מפורש בכתב, הוא עבירה על החוק. הכתבה היא סקירה מקצועית — לא מדריך לתקיפה.
מה זה Flipper Zero?
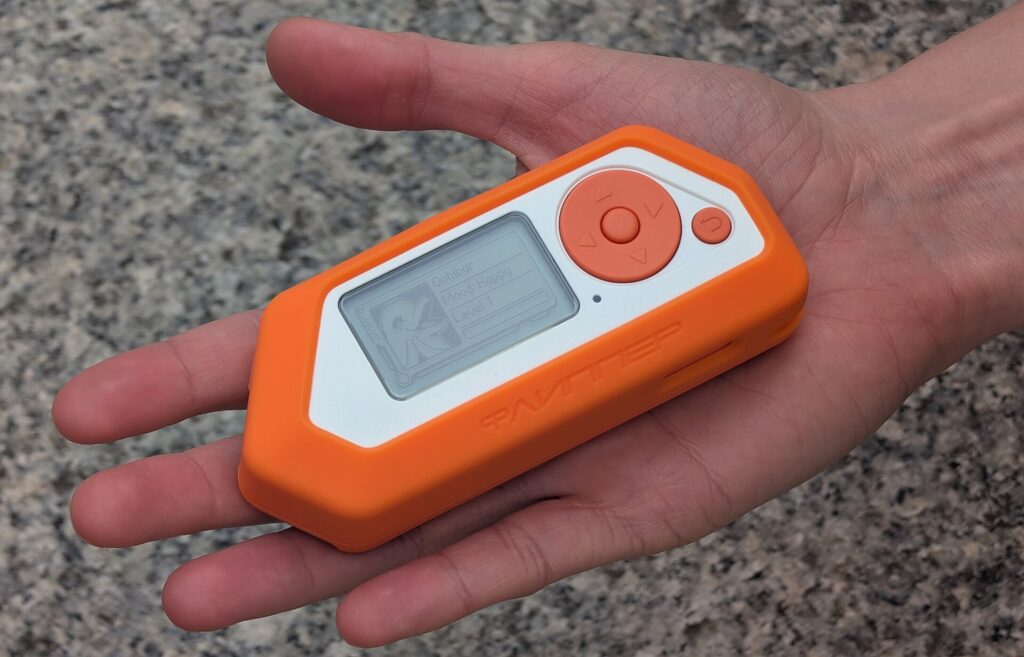
תחשבו עליו כעל "סכין שוויצרי" לאותות אלחוטיים — מכשיר נייד בגודל כף יד עם מסך קטן, שמרכז בתוכו שורה של כלים שבעבר דרשו ציוד יקר ומסורבל. הוא מבוסס על מיקרו-בקר צנוע (STM32), והקסם שלו הוא בריבוי התחומים שהוא נוגע בהם:
- Sub-GHz — שידור וקליטה בתדרים נמוכים (שלטים, חיישנים, בקרים אלחוטיים).
- RFID ו-NFC — קריאה והדמיה של כרטיסי קִרבה (כמו תגי כניסה לבניין).
- אינפרה-אדום (IR) — למידה ושליטה בשלטים (טלוויזיות, מזגנים).
- iButton — מפתחות מגע נפוצים באינטרקומים ובמעליות.
- GPIO ו-BadUSB — חיבור לרכיבי חומרה, והדמיית מקלדת לבדיקות.
איך זה עוזר למומחי אבטחה
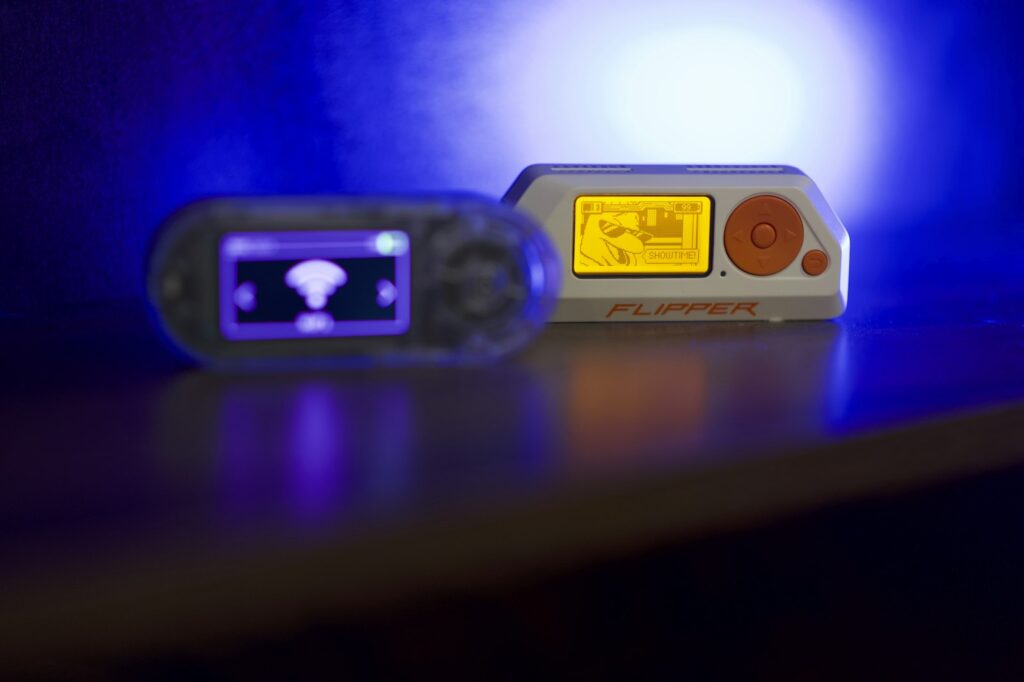
ל-Flipper Zero יש שם של "צעצוע האקרים", אבל בידיים מקצועיות הוא כלי עבודה רציני. כך אנשי אבטחה משתמשים בו — תמיד במסגרת בדיקה מורשית:
- בדיקות חדירה פיזיות — כחלק מ-Red Team מורשה, לבדוק עד כמה קל לעקוף בקרות כניסה (כרטיסי קִרבה, אינטרקומים).
- ביקורת בקרת גישה — לבדוק אם תגי העובדים בארגון משתמשים בטכנולוגיה מיושנת וניתנת להעתקה, ולהמליץ על שדרוג.
- מחקר אותות אלחוטיים — לנתח התקני IoT וחיישנים ולאתר תקשורת לא מוצפנת.
- בדיקות חומרה — דרך ה-GPIO, התממשקות לרכיבים אלקטרוניים לצורכי מחקר.
- הדרכה והעלאת מודעות — להדגים להנהלה ולעובדים, בצורה מוחשית, למה "הכרטיס הישן" מסוכן.
היתרון הגדול הוא הניידות: מה שפעם דרש מזוודת ציוד, נכנס היום לכיס. זה מאפשר לבצע בדיקות מהר, בשטח, ולהמחיש סיכונים בצורה שאי אפשר להתעלם ממנה.
הבשורה החדשה: Flipper One
במאי 2026 נחשף ה-Flipper One — ומיד חשוב להבהיר נקודה שמבלבלת רבים: הוא אינו מחליף של ה-Flipper Zero. זה מוצר אחר לגמרי, שפועל ב"שכבה" אחרת. בעוד ה-Zero הוא מכשיר ידני לאותות אלחוטיים, ה-One הוא למעשה מחשב Linux נייד וכלי רשת רב-עוצמה.
הנה מה שמתחת למכסה (לפי המפרט שנחשף):
- מעבד Rockchip RK3576 בעל שמונה ליבות, עם 8GB RAM — עוצמה של מחשב קטן של ממש.
- Linux מלא (מבוסס Debian) על ליבה רשמית — כלומר אפשר להריץ עליו כלי אבטחה אמיתיים.
- שתי יציאות Gigabit Ethernet, Wi-Fi 6, ואפשרות לסלולר (4G/5G) — מכונת רשת לכל דבר.
- חריץ M.2 להרחבות: מודול SDR (רדיו מוגדר-תוכנה), מאיץ AI, SSD או כרטיס רשת נוסף.
- מאיץ AI (NPU) להרצת מודלים מקומית, יציאת HDMI, וסוללה של 7,000mAh.
מה זה אומר למקצוענים
ה-Flipper One הופך רעיון ותיק למציאות: תחנת בדיקות חדירה ניידת בכיס. במקום לסחוב מחשב נייד עם מכונה וירטואלית, מקבלים מכשיר ייעודי שמריץ Linux, מתחבר לכל רשת, ומתרחב עם מודולי SDR לניתוח ספקטרום רדיו. השילוב של כוח חישוב, קישוריות רשת עשירה, ו-NPU להרצת מודלים מקומית — פותח אפשרויות חדשות למחקר, לבדיקות רשת ולאוטומציה בשטח.
חשוב לסייג: נכון לעכשיו המכשיר עדיין בפיתוח. אין תאריך שחרור רשמי, חלק מהתוכנה עדיין לא מוכן, והמחיר המשוער (בתצורה הבסיסית) צפוי להיות מתחת ל-350 דולר. אז כדאי לעקוב — אבל בינתיים לא לרוץ להזמין.
שורה תחתונה
Flipper Zero ו-Flipper One הם דוגמה מצוינת לאיך כלי "האקינג" הם למעשה כלים ניטרליים — הכול תלוי במי שמחזיק בהם ובמטרה. בידי מומחה אבטחה שפועל כחוק, הם מאיצים מחקר, חושפים חולשות אמיתיות, ומעלים את רמת ההגנה של ארגונים שלמים. כמו תמיד — הכוח מגיע עם אחריות, ועם חובה לפעול רק בגבולות החוק וההרשאה.