WordPress מפעיל חלק עצום מהאתרים ברשת, ולכן הוא גם מטרה מועדפת. החדשות הטובות הן שרוב הפריצות לא נובעות מחולשה ב-WordPress עצמו, אלא מתוספים, מתבניות ומהרגלי ניהול. לפי הדוח השנתי של חברת Patchstack, שמתמחה באבטחת WordPress, נחשפו במהלך 2025 11,334 חולשות חדשות במערכת האקולוגית של WordPress, עלייה של 42% לעומת 2024. 91% מהן היו בתוספים, 9% בתבניות, ובליבה של WordPress נמצאו רק 6 חולשות, כולן בדרגת חומרה נמוכה.
שני נתונים נוספים מאותו דוח מסבירים למה צריך לפעול מהר: כ-46% מהחולשות לא קיבלו תיקון מהמפתח עד שפורסמו לציבור. ובחולשות שנוצלו בהיקף רחב, הזמן החציוני מהפרסום ועד שהתחילו לנצל אותן בהמוניהם היה 5 שעות בלבד.
אבטחת אתר WordPress לא דורשת ידע של מתכנת. היא דורשת עקביות. אלה שבעת הצעדים החשובים ביותר, לפי סדר החשיבות.
1. עדכונים, ומהר
עדכנו את ליבת WordPress, את התוספים ואת התבנית ברגע שיוצא עדכון אבטחה. מכיוון שתוקפים מתחילים לנצל חולשות תוך שעות, "נעדכן בסוף החודש" זה מאוחר מדי. מאז גרסה 5.5 אפשר להפעיל עדכונים אוטומטיים לתוספים ישירות ממסך התוספים, וכדאי לעשות זאת לפחות בתוספים הפשוטים.
טיפ: הירשמו לשירות שמתריע על חולשות בתוספים שמותקנים אצלכם, כמו Wordfence או Patchstack. כך תדעו כשיש בעיה גם אם עדיין אין לה תיקון.
2. פחות תוספים, ורק ממקור אמין
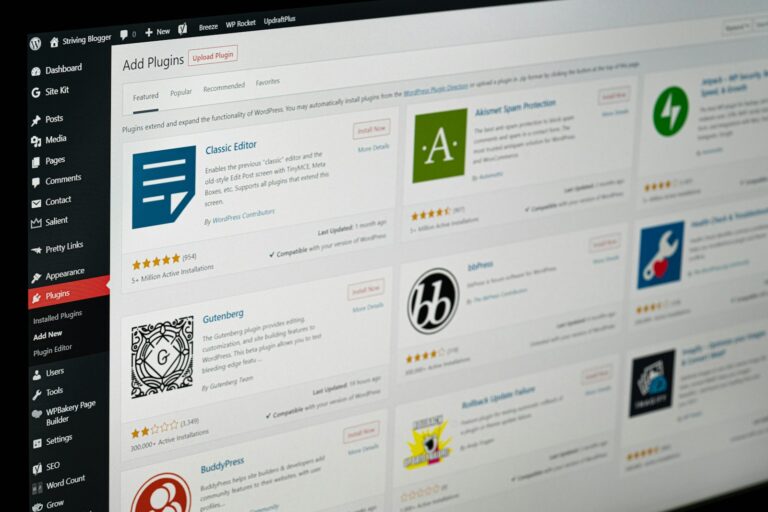
כל תוסף הוא קוד נוסף שמישהו יכול לנצל. מחקו (לא רק השביתו) תוספים ותבניות שאינכם משתמשים בהם. לפני התקנת תוסף חדש בדקו מתי עודכן לאחרונה, כמה התקנות פעילות יש לו, ואם המפתח מגיב לדיווחי אבטחה. לעולם אל תתקינו תוסף "פרימיום" מגרסה פרוצה (Nulled). אלה אחת הדרכים הנפוצות להחדיר קוד זדוני לאתרים.
3. סיסמאות חזקות ואימות דו-שלבי
לפי דוח Verizon DBIR 2025, שימוש בפרטי התחברות גנובים הוא שיטת הפריצה הנפוצה ביותר גם בעסקים קטנים. לכן:
- השתמשו במנהל סיסמאות וסיסמה ייחודית לכל משתמש.
- הפעילו אימות דו-שלבי (2FA) לכל משתמשי הניהול. אם אפשר, השתמשו במפתח אבטחה או ב-Passkey.
- הגבילו ניסיונות התחברות כושלים, למשל באמצעות תוסף אבטחה.
4. הרשאות מינימליות
תנו לכל משתמש רק את ההרשאה שהוא צריך. כותב תוכן לא צריך להיות "מנהל". מחקו חשבונות של עובדים לשעבר ושל ספקים שסיימו לעבוד איתכם, ובדקו פעם ברבעון מי מוגדר כמנהל באתר. אל תשתמשו בשם המשתמש "admin".
5. גיבויים שבאמת עובדים
גבו את האתר ואת מסד הנתונים מדי יום ובאופן אוטומטי, ושמרו את הגיבוי מחוץ לשרת. גיבוי שיושב על אותו שרת לא יעזור אם השרת נפרץ או קורס. הכי חשוב: נסו לשחזר מהגיבוי לפחות פעם ברבעון. גיבוי שלא נבדק הוא רק תקווה.
6. חומת אש ותוסף אבטחה
חומת אש לאפליקציות (WAF) חוסמת ניסיונות חדירה מוכרים לפני שהם מגיעים לאתר. יש שתי אפשרויות נפוצות: שירות ברמת ה-DNS כמו Cloudflare, או תוסף כמו Wordfence. לאתרים חשובים עדיף לשלב את שתיהן. עוד שני צעדים פשוטים:
- לחסום עריכת קבצים מתוך לוח הבקרה, באמצעות ההגדרה
DISALLOW_FILE_EDITבקובץ wp-config.php. - להגביל את הגישה לממשק הניהול (wp-admin) לפי כתובת IP או באמצעות שכבת הזדהות נוספת.
7. HTTPS וניטור
ודאו שכל עמודי האתר נטענים ב-HTTPS עם תעודה תקפה. הפעילו גם ניטור: התראות על התחברויות של מנהלים, סריקות תקופתיות לקבצים ששונו, ובדיקת זמינות. כך תדעו על בעיה לפני שהלקוחות שלכם (או גוגל) יגלו אותה.
שורה תחתונה
רוב הפריצות לאתרי WordPress מנצלות דלת שנשארה פתוחה: תוסף לא מעודכן, סיסמה שדלפה או משתמש מנהל שנשכח. שבעת הצעדים האלה סוגרים את רוב הדלתות. אפשר ליישם את רובם בשעתיים של עבודה, ואחר כך רק לשמור על שגרה.