רוב הפריצות הגדולות מתחילות במשהו קטן: הודעת דוא"ל או SMS אחת שנראית תמימה. החדשות הטובות — ברוב המקרים אפשר לזהות אותן בפחות מחצי דקה, אם יודעים לאן להסתכל. הנה השיטה.
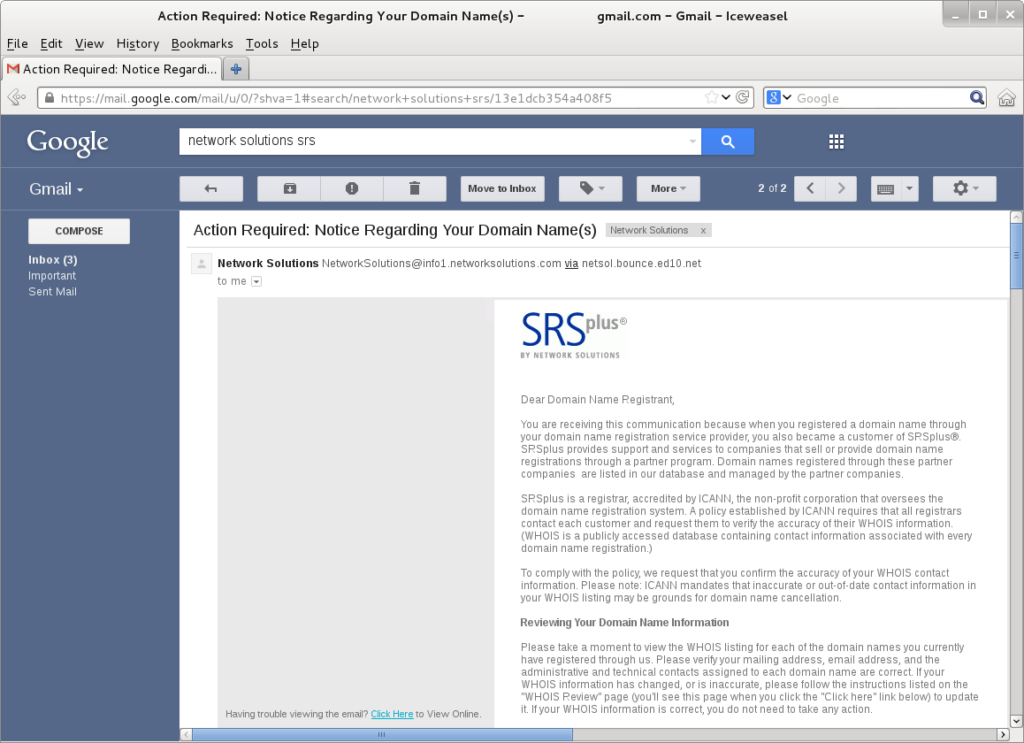
בדיקת 20 השניות
- מי השולח באמת? הציגו את כתובת הדוא"ל המלאה, לא רק את השם. "שירות לקוחות" יכול להסתתר מאחורי כתובת מוזרה.
- לאן מוביל הקישור? העבירו את העכבר מעל הקישור (בלי ללחוץ) וראו את הכתובת האמיתית. במובייל — לחצו לחיצה ארוכה.
- מה הטון? דחיפות, איום או הבטחה מפתה הם דגל אדום.
- מה מבקשים? סיסמה, קוד אימות או פרטי אשראי — אף גוף רציני לא מבקש אותם ככה.
סימנים קטנים שמסגירים
- פנייה כללית ("לקוח יקר") במקום בשמכם.
- שגיאות כתיב או ניסוח מוזר.
- קובץ מצורף שלא ציפיתם לו.
- כתובת אתר שדומה-אבל-לא-בדיוק לשם המוכר.
מה עושים כשחושדים
לא לוחצים, לא מורידים, לא עונים. אם זה כאילו מגוף מוכר — פנו אליו ישירות דרך האתר או הטלפון הרשמי. ואם אתם בעסק: עדיף דקה של בדיקה מאשר יום של שחזור. עודדו עובדים לדווח על הודעות חשודות בלי בושה — זו הגנה, לא טרחה.