אם תעשו רק שני דברים לאבטחה השנה, שיהיו אלה: מנהל סיסמאות ואימות דו-שלבי. יחד הם חוסמים את הרוב המוחלט של הפריצות לחשבונות — ואפשר להפעיל אותם בלי שום ידע טכני.
1. מנהל סיסמאות — סוף לזיכרון
הבעיה הכי נפוצה היא אותה סיסמה בכמה מקומות. אם אחד נפרץ — כולם נפרצים. מנהל סיסמאות פותר את זה: הוא יוצר ושומר סיסמה חזקה וייחודית לכל אתר, ואתם זוכרים רק סיסמה ראשית אחת.
- בוחרים מנהל סיסמאות מוכר (יש גם גרסאות חינמיות וגם לצוותים).
- מגדירים סיסמה ראשית חזקה — וזו היחידה שצריך לזכור.
- מעבירים את החשבונות החשובים אליו בהדרגה.
2. אימות דו-שלבי (2FA) — מנעול שני
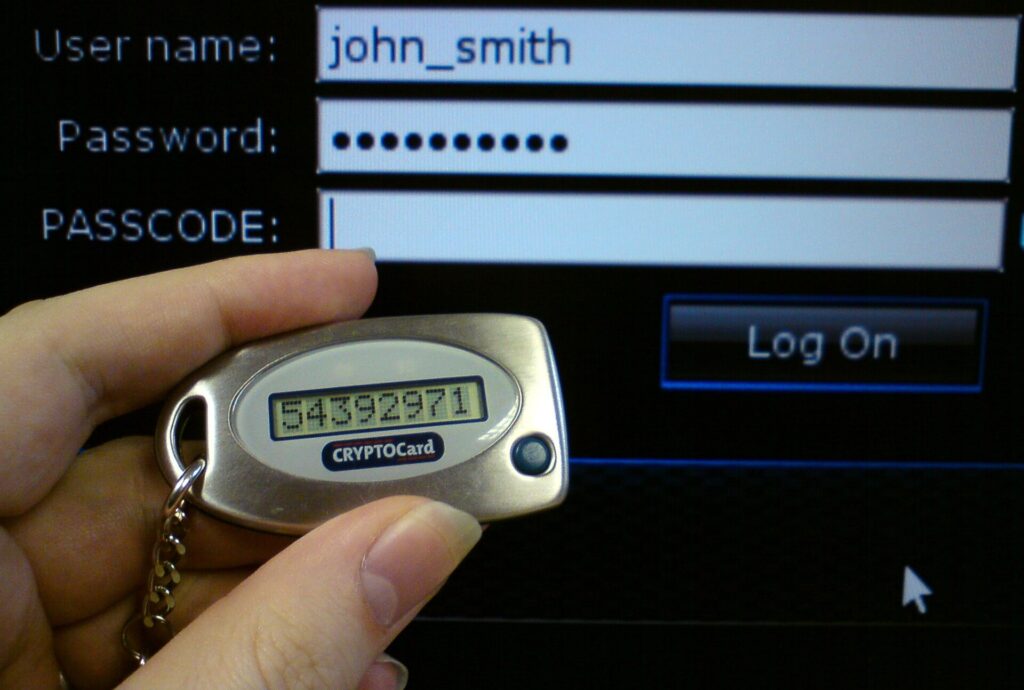
גם אם מישהו גנב את הסיסמה, 2FA מבקש אישור נוסף — קוד מאפליקציה או אישור בטלפון. זה עוצר את התוקף גם כשהסיסמה בידיו.
- העדיפו אפליקציית אימות (כמו Authenticator) על פני SMS, שפחות בטוח.
- הפעילו קודם בחשבונות הקריטיים: דוא"ל, בנק, ניהול האתר.
- שמרו קודי גיבוי במקום בטוח, למקרה שתחליפו טלפון.
מבט קדימה
בהמשך, רבים יעברו ל-Passkeys שמייתרים את הסיסמה לגמרי. עד אז — מנהל סיסמאות + 2FA הם קו ההגנה הכי חזק שיש, בהשקעה של חצי שעה. שווה כל שנייה.