אם נדמה לכם שתוקפים מתעניינים רק בבנקים ובחברות ענק, הנתונים מספרים סיפור אחר. שני דוחות שפורסמו לאחרונה מראים שפישינג (התחזות) הוא עדיין שער הכניסה המרכזי, ושעסקים קטנים משלמים על זה מחיר גבוה במיוחד.
מה קורה בישראל
לפי נתוני מערך הסייבר הלאומי על שנת 2025, שפורסמו בפברואר 2026, פישינג היה סוג הדיווח הנפוץ ביותר שהגיע למוקד 119, ומספר הדיווחים עליו עלה ב-35%. המערך טיפל ועצר יותר מ-31,000 ניסיונות פישינג, לעומת כ-4,400 ב-2024. בסך הכול התקבלו במוקד יותר מ-26,000 פניות ודיווחים, והמערך פנה ביוזמתו לכ-2,300 ארגונים כדי להתריע על תקיפות אפשריות.
הגופים שהתוקפים התחזו אליהם הכי הרבה מוכרים לכל אחד: כביש 6, בנקים וחברות כרטיסי אשראי, דואר ישראל, רשות המסים ואל על. השיא נרשם ביוני 2025, במהלך מבצע "עם כלביא", עם כ-3,600 פניות בחודש אחד.
מה קורה בעולם, ולמה עסקים קטנים בסיכון
דוח Verizon DBIR 2025, אחד המחקרים המקיפים בתחום, הקדיש תמונת מצב נפרדת לעסקים קטנים ובינוניים:
- 88% מהפריצות לעסקים קטנים ובינוניים כללו כופרה, לעומת 39% בארגונים גדולים.
- 18% מהפריצות בעסקים קטנים היו תקיפות מסוג "הנדסה חברתית", כמעט כולן פישינג. התחזות מתוכננת (Pretexting) נפוצה בעסקים קטנים יותר מאשר בגדולים.
- שימוש בפרטי התחברות גנובים היה שיטת הפריצה המובילה, עם 33% מהמקרים. בדרך כלל אלה סיסמאות שנגנבו בדיוק בהודעת פישינג.
הסיבה פשוטה: לעסק קטן אין בדרך כלל צוות אבטחה, יש לו פחות שכבות הגנה, והעובדים עושים כמה תפקידים במקביל. הודעה שנראית כמו חשבונית מספק, התראה מהבנק או בקשה דחופה "מהמנהל" עוברת בקלות.
איך זה נראה בפועל
- חשבונית או הזמנה מזויפת עם קישור או קובץ מצורף.
- "עדכון פרטי חשבון בנק" של ספק, כדי שהתשלום הבא יעבור לחשבון של התוקף (Business Email Compromise).
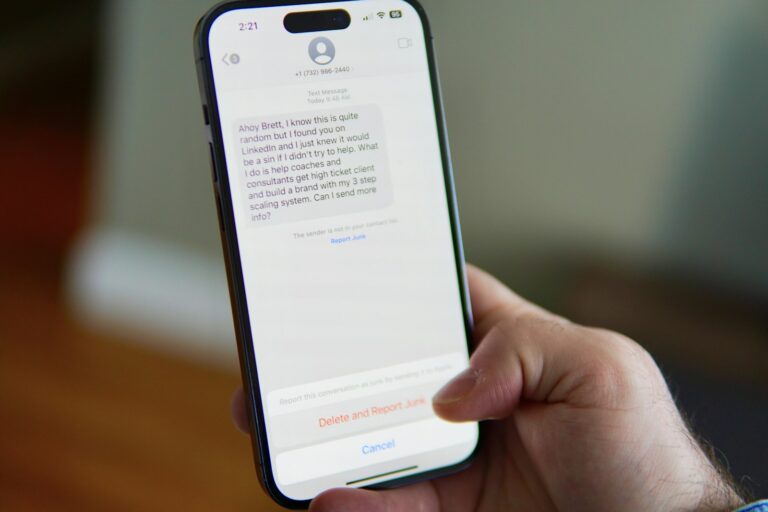
- הודעת SMS או וואטסאפ בשם גוף מוכר (כביש 6, דואר, בנק) עם קישור לתשלום.
- דף התחברות מזויף ל-Microsoft 365 או ל-Google, שגונב את הסיסמה ולפעמים גם את הקוד הדו-שלבי.
מה אפשר לעשות כבר היום
- אימות דו-שלבי בכל החשבונות: דואר, בנק, אתר וכלים בענן. אם אפשר, השתמשו ב-Passkeys או במפתחות אבטחה (FIDO2). הם עמידים לפישינג, כי הם לא "נמסרים" לאתר מזויף.
- נוהל אימות לשינויי תשלום: כל בקשה לשנות פרטי חשבון בנק מאמתים בשיחת טלפון למספר מוכר, לא למספר שמופיע בהודעה.
- הגדרות SPF, DKIM ו-DMARC לדומיין של העסק. הן מקשות על תוקפים לשלוח מיילים שנראים כאילו נשלחו מכם.
- עדכונים וגיבויים: עדכון שוטף של מערכות ההפעלה, התוכנות והאתר, וגיבוי יומי שנשמר בנפרד מהרשת. זו ההגנה הכי טובה אם כופרה בכל זאת נכנסת.
- הדרכה קצרה לעובדים: עשר דקות בחודש עם דוגמאות אמיתיות עדיפות על הרצאה שנתית אחת.
- דיווח: הודעה חשודה אפשר להעביר למוקד 119 של מערך הסייבר הלאומי. כך עוזרים גם לאחרים.
שורה תחתונה
הנתונים ברורים: פישינג הוא עדיין הדרך הקלה ביותר להיכנס לעסק, ועסקים קטנים הם מטרה, לא הערת שוליים. רוב ההגנות שמנטרלות אותו, כמו אימות דו-שלבי, נוהל טלפוני לשינויי תשלום, DMARC וגיבוי, זולות או חינמיות. מה שהן דורשות זה בעיקר החלטה ליישם אותן.